KeePassXC 2.8 mit Qt 6 und Wayland-Unterstützung veröffentlicht

KeePassXC 2.8 bietet nun Qt 6, Unterstützung für Wayland Auto-Type, „Linux Quick Unlock“, die Synchronisierung von Datenbanken aus der Ferne sowie wichtige Sicherheitskorrekturen.
Eine Übersetzung von 🇬🇧 Linuxiac.com
KeePassXC, der beliebte plattformübergreifende Open-Source-Passwortmanager, hat etwa einen Monat nach der ersten Beta-Version die Version 2.8 veröffentlicht – die erste stabile Version der neuen Serie.
Wie bereits bei der Veröffentlichung der Beta-Version berichtet, ist eine der größten Änderungen die Umstellung von Qt 5 auf Qt 6. Nutzer von Linux profitieren zudem von der lang erwarteten „Auto-Type“-Unterstützung unter Wayland über XDG Desktop Portals sowie einer neuen „Quick Unlock“-Funktion unter Verwendung von Polkit.
Eine weitere nützliche Neuerung ist die Remote-Synchronisierung von Datenbanken sowie der Import über externe Tools. Tastaturkürzel sind nun anpassbar, und der integrierte SSH-Agent kann RSA-, ECDSA- und Ed25519-Schlüssel direkt generieren.
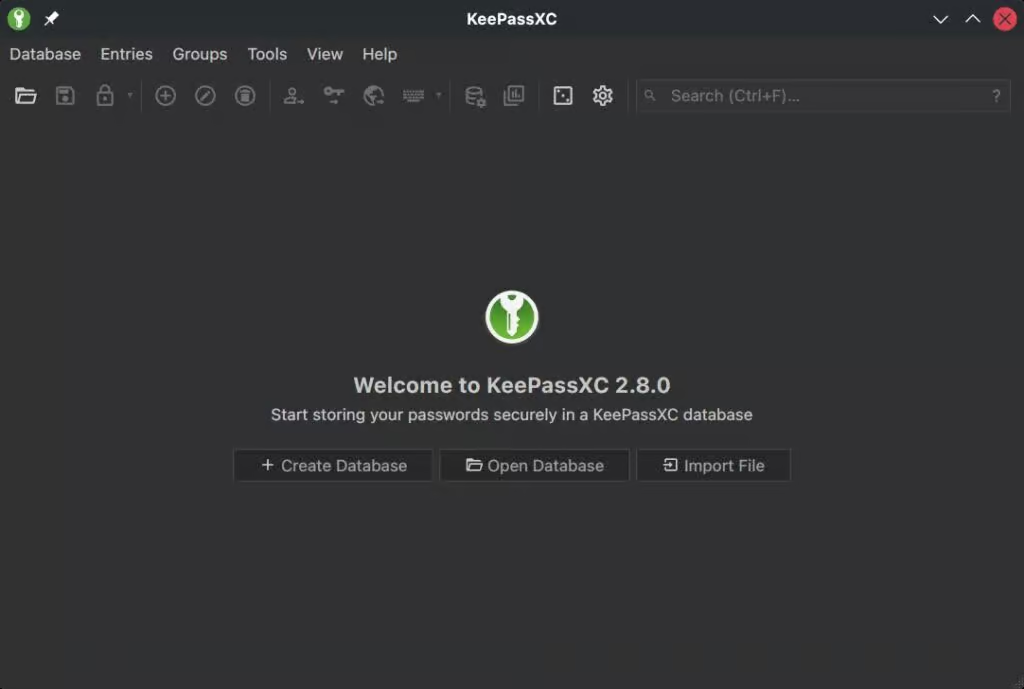
Die stabile Version führt außerdem ein experimentelles AArch64-AppImage für Linux ein und erweitert damit die Unterstützung auf ARM64-Systeme. AppImage-Nutzer werden beim Herunterladen von Website-Favicons oder bei der Suche nach Updates dank der seit der Beta-Version vorgenommenen Verbesserungen weniger TLS-bezogene Fehler feststellen.
Weitere in letzter Minute vorgenommene Korrekturen beheben ein Problem beim Leeren der Zwischenablage unter Wayland sowie Probleme, die native ARM64-Builds für Windows betreffen. Windows-Administratoren können nun bestimmte Anwendungseinstellungen über Gruppenrichtlinien-Überschreibungen erzwingen.
Im Bereich Sicherheit enthält KeePassXC 2.8 Korrekturen für fünf Sicherheitslücken, die die Versionen 2.7.x und früher betreffen. Diese umfassen Speicher-Sicherheitsprobleme beim Importieren älterer KDB-Datenbanken, zwei Probleme bei der Browser-Integration sowie ein für Windows spezifisches Problem im Zusammenhang mit der gemeinsamen Nutzung von SSH-Schlüsseln mit Pageant.
Eine der Sicherheitslücken wird unter der Kennung CVE-2026-69150 geführt, während die übrigen vier noch auf CVE-Kennungen warten. Nach Angaben der Entwickler werden alle fünf als gering bis mittel schwerwiegend eingestuft, und keine beeinträchtigt die Kernkryptografie oder die Passwortverwaltungsfunktionen von KeePassXC. Dennoch wird den Nutzern dringend empfohlen, ein Upgrade durchzuführen.
Interessanterweise stellte das Projekt zudem klar, dass keine der Sicherheitslücken aus KI-generiertem Code stammte, obwohl die KI-gestützte Analyse bei deren Identifizierung half.
Abgesehen von diesen Änderungen enthält die Version mehrere kleinere Verbesserungen, wie beispielsweise eine bessere AppImage-Desktop-Integration, erweiterte Datenbankstatistiken, die die Anzahl der Passkey- und TOTP-Einträge anzeigen, sowie einen umfassenderen Import von Proton Pass.
Außerdem werden Anwendungsabstürze auf Systemen mit einem oder zwei CPU-Kernen behoben sowie verschiedene Korrekturen an der Browser-Integration, der Passwortgenerierung und der Secret-Service-Funktionalität vorgenommen.
Weitere Informationen finden Sie in der offiziellen Ankündigung oder im vollständigen Changelog.
KeePassXC 2.8 steht auf der Website des Projekts zum Download bereit; Linux-Pakete werden zudem über Flathub und das offizielle Ubuntu-PPA bereitgestellt.
Spendieren Sie Bobby einen ☕ Ko-fi
Ein Service von s3n🧩net



Comments