Publii: Das sichere CMS für statische Websites
Der Sicherheitsexperte Gregor aka. Lazou beleuchtet das Desktop-CMS Publii aus sicherheitstechnischer Sicht.
Was ist Publii?
Publii ist ein modernes Open-Source-Content-Management-System (CMS), das speziell für Nutzer entwickelt wurde, die nach einer einfachen, sicheren und effizienten Möglichkeit suchen, ihre Websites zu erstellen und zu verwalten. Im Gegensatz zu herkömmlichen CMS wie WordPress, die Inhalte dynamisch generieren und auf serverseitige Datenbanken angewiesen sind, erzeugt Publii statische HTML-Seiten. Das bedeutet, dass alle Inhalte im Voraus generiert und als einfache Dateien gespeichert werden – ohne Datenbank, ohne PHP, ohne laufende Serverprozesse.
Dieser statische Ansatz hat entscheidende Vorteile – insbesondere in Bezug auf Geschwindigkeit, Sicherheit und Wartungsfreiheit. Statische Seiten laden blitzschnell, erfordern keine laufenden Updates und bieten Angreifern praktisch keine Angriffsmöglichkeiten. Klassische Sicherheitslücken wie SQL-Injections, Plugin-Exploits oder Brute-Force-Angriffe auf Login-Bereiche? Die gibt es hier schlichtweg nicht.
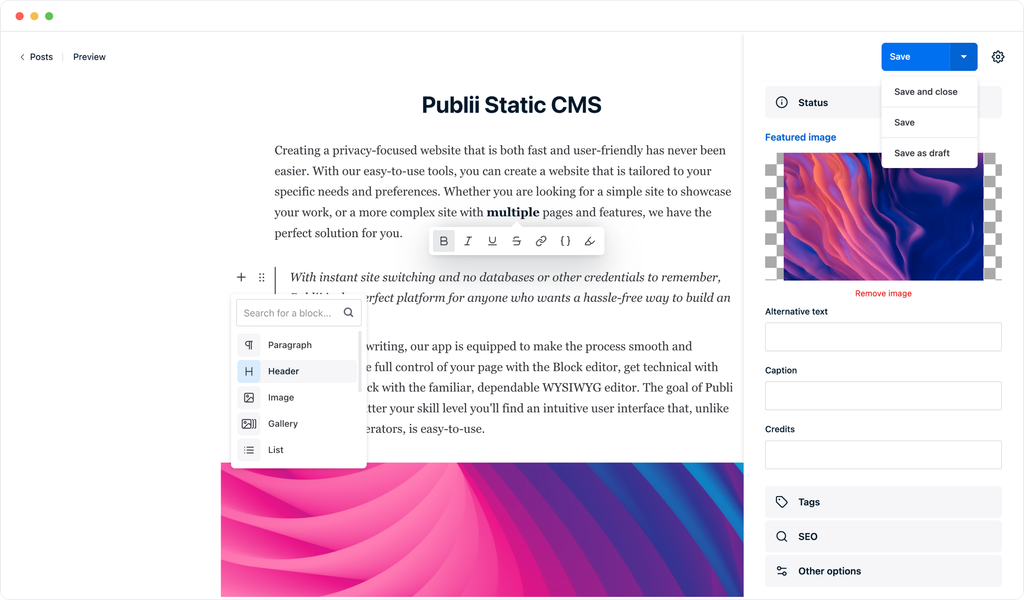
Die Anwendung läuft vollständig lokal auf Ihrem Computer (Windows, macOS und Linux). Sie arbeiten offline, erstellen Inhalte über eine intuitive Benutzeroberfläche – und veröffentlichen Ihre fertige Website auf Knopfdruck über FTP, SFTP, Netlify, GitHub Pages oder andere Dienste.
Publii richtet sich sowohl an Einsteiger als auch an fortgeschrittene Entwickler. Sie benötigen keine Programmierkenntnisse – aber wenn Sie möchten, können Sie Themes anpassen, eigenes CSS hinzufügen oder sogar eigene Plugins entwickeln.
Ob persönlicher Blog, Portfolio, Unternehmenswebsite oder Vereinsprojekt – mit Publii können Sie sich auf eine moderne, wartungsarme und sichere Lösung verlassen.
Die Köpfe hinter Publii
Hinter Publii steht das polnische Unternehmen TidyCustoms, das sich auf Webentwicklung, Theme-Design und Leistungsoptimierung spezialisiert hat. Das Projekt wird von zwei erfahrenen Fachleuten geleitet: Bob Mitro und Tomasz Dziuda.
Bob Mitro ist der kreative Kopf und Gründer von TidyCustoms. Er verfügt über mehr als 16 Jahre Erfahrung im Webdesign – unter anderem als Projektmanager bei GavickPro, einem bekannten Anbieter von Themes und Erweiterungen für WordPress und Joomla! Wer die übersichtliche, intuitive Benutzeroberfläche von Publii schätzt, hat dies ihm zu verdanken. Neben seinem technischen Fachwissen hat Bob ein ausgeprägtes Gespür für Benutzerfreundlichkeit, SEO und modernes Design.
Tomasz Dziuda, besser bekannt als „Dziudek“, ist der technische Architekt hinter Publii. Schon seit seiner Schulzeit begeistert er sich für Programmierung und Softwarearchitektur. Heute ist er nicht nur ein gefragter Redner auf Entwicklerkonferenzen, sondern auch verantwortlich für die saubere, effiziente Codebasis von Publii. In seiner Freizeit bastelt er gerne mit Lego, schaut Filme oder spielt Brettspiele – ein kreativer Kopf mit technischer Tiefe.
TidyCustoms entwickelt nicht nur Publii, sondern bietet auch begleitende Dienstleistungen an – z. B. individuelle Themes, die Erstellung von Plugins, Leistungsoptimierung und SEO-Beratung. Diese enge Verzahnung von Softwareentwicklung und praktischer Anwendung macht Publii besonders nutzerorientiert.
Sicherheit bei Publii: Schutz durch Einfachheit
1. Keine SQL-Datenbank = Keine SQL-Injektionen
Bei klassischen CMS wie WordPress, Joomla! oder Drupal wird jede Seitenanfrage zu einer Datenbankabfrage: Inhalte, Kommentare, Anmeldungen – alles wird in einer MySQL- oder MariaDB-Datenbank gespeichert und mithilfe von SQL-Abfragen dynamisch zusammengestellt. Genau diese Dynamik macht solche Systeme anfällig – denn jede Abfrage ist ein potenzieller Angriffspunkt.
Ein besonders gefährliches Beispiel ist die SQL Injection. Angreifer versuchen, über unzureichend gesicherte Eingabefelder – wie Anmeldeformulare, Suchfunktionen oder Kommentarbereiche – bösartigen SQL-Code einzuschleusen. Wird dieser vom System akzeptiert, können Hacker sensible Daten auslesen, Inhalte manipulieren oder sogar die Kontrolle über das gesamte System übernehmen. Laut OWASP gehört diese Methode seit Jahren zu den häufigsten Schwachstellen im Web – oft ausgelöst durch einfache Validierungsfehler oder fehlende Filterlogik.
Publii ist gegen solche Angriffe völlig immun – denn es verwendet schlichtweg keine Datenbank. Als statisches CMS generiert es beim Speichern fertige HTML-Seiten, die dann einfach an den Server ausgeliefert werden. Es gibt keine SQL-Abfragen, die ein Angreifer manipulieren könnte, keine Benutzerinteraktionen, die Code auslösen könnten, und kein dynamisches Backend, das interpretiert werden müsste oder ausgetrickst werden könnte. Das vollständige Fehlen einer Datenbank verhindert nicht nur SQL-Injektionen, sondern auch andere klassische Formen von Datenbankangriffen – wie beispielsweise Dumps, bei denen gesamte Tabelleninhalte heruntergeladen werden, oder die Ausweitung von Berechtigungen durch schlecht konfigurierte Datenbankrechte.
🎓 Selbst wenn jemand versucht, über manipulierte URLs oder Eingaben Schadcode einzuschleusen, bleibt dieser Versuch erfolglos – denn es gibt keine Instanz, die diesen Code analysieren könnte.
Das Ergebnis:
Publii verhindert SQL-Injektionen nicht durch ausgeklügelte Abwehrmechanismen, sondern indem es radikal auf alles verzichtet, was diese überhaupt erst erst möglich macht. Was nicht vorhanden ist, kann auch nicht ausgenutzt werden – ein Sicherheitsgewinn durch konsequente Reduktion.
2. Kein öffentliches Login = Keine Brute-Force-Angriffe
Klassische CMS wie WordPress, Joomla! oder TYPO3 setzen auf ein zentralisiertes, öffentlich zugängliches Anmeldesystem – und bieten damit eine der häufigsten Angriffsflächen im Internet. Brute-Force-Angriffe funktionieren nach einem einfachen Prinzip: Bots probieren automatisch unzählige Passwortkombinationen aus, bis der Zugang geknackt ist. Schwache Passwörter, das Fehlen einer Zwei-Faktor-Authentifizierung oder ungesicherte Anmeldeseiten machen es Angreifern leicht.
Bei Publii ist dieses Szenario von vornherein ausgeschlossen – denn es gibt schlichtweg keine öffentliche Anmeldung. Die gesamte Website-Verwaltung findet lokal auf Ihrem Computer in der Publii-App statt. Das bedeutet: keine Anmeldeseite auf dem Server, keine Passwortabfrage, kein Angriffsziel. Dadurch werden auch Phishing-Angriffe auf Anmeldemasken wirksam verhindert. Da es auf der veröffentlichten Website keine Anmeldefunktion gibt, kann kein betrügerisches Fake-Formular erstellt und ausgenutzt werden – ein wichtiger Vorteil für sicherheitsbewusste Nutzer. Selbst wenn ein Bot Ihre Seite nach Schwachstellen absucht, gibt es schlichtweg nichts zu finden.
Durch den vollständigen Verzicht auf eine serverseitige Benutzerverwaltung entzieht Publii dieser Angriffsmethode jegliche Grundlage. Brute-Force? Funktioniert hier nicht. Und das schont nicht nur die Nerven – sondern erspart auch viel Wartungsaufwand für Maßnahmen zum Schutz vor Anmeldeangriffen.
3. Kein serverseitiger Code = Keine Remote-Codeausführung
Sobald eine Website aktiv Code auf dem Server verarbeitet – sei es für Benutzerrechte, die Formularverarbeitung oder dynamische Inhalte –, öffnet sich eine gefährliche Tür: Remote Code Execution (RCE). Diese Art von Angriff gehört zu den kritischsten Bedrohungen im Web, da sie es Angreifern ermöglicht, eigenen Code auf dem Server auszuführen – mit potenziell katastrophalen Folgen.
Typische Ursachen: fehlerhafte Plugins, unzureichend geprüfte Datei-Uploads oder schlecht konfigurierte Berechtigungen. Sobald eine Lücke gefunden wurde, reicht oft schon eine manipulierte Anfrage – und schon läuft bösartiger Code im System.
Publii beseitigt dieses Risiko mit einem einfachen Prinzip: Es wird keinerlei serverseitiger Code ausgeführt. Die Seiten bestehen aus statischem HTML, CSS und optionalem JavaScript – keine Skriptsprachen, keine Backend-Logik, kein Ausführungsmechanismus. Was sich auf dem Server befindet, wird einfach ausgeliefert – nicht interpretiert, nicht verändert.
Selbst wenn jemand versucht, eine schädliche Datei einzuschleusen, passiert nichts. Der Server „versteht“ diese Datei nicht – und führt sie daher auch nicht aus.
🎓 Selbst komplexere CMS-Alternativen wie Headless-Systeme arbeiten oft mit APIs und serverseitiger Authentifizierung – was wiederum Angriffsflächen schafft. Publii verzichtet vollständig auf solche Komponenten und minimiert so das Risiko.
Schnittstellen wie XML-RPC oder REST-APIs, die bei anderen CMS häufig als Einfallstor für Angriffe dienen, gibt es auch bei Publii nicht – das System funktioniert vollständig ohne offene API-Endpunkte.
Das Resultat:
Ohne ausführbaren Code gibt es keine Angriffsfläche. Publii macht RCE technisch unmöglich – ganz ohne Firewalls, Virenscanner oder komplizierte Konfigurationen. Publii beseitigt zudem weitere serverseitige Schwachstellen, wie beispielsweise unsichere Deserialisierung oder fehlerhafte Zugriffskontrollen auf API-Ebene – allesamt Probleme, die bei dynamisch generierten Seiten regelmäßig zu Sicherheitsvorfällen führen.
4. Keine Session = Kein Session Hijacking oder CSRF
Moderne Webanwendungen basieren häufig auf dem Anmeldestatus – sei es im Admin-Bereich, für Kommentarfunktionen oder personalisierte Inhalte. Es werden Sitzungen erstellt, damit der Server weiß, „wer gerade aktiv ist“. Diese speichern Anmeldedaten, Benutzerrechte oder persönliche Einstellungen – und genau hier entstehen zwei ernsthafte Risiken: Session-Hijacking und CSRF.
Beim Session-Hijacking kapern Angreifer eine laufende Sitzung – in der Regel, indem sie Sitzungs-Cookies im Browser abfangen. Ein öffentlicher Hotspot oder eine fehlerhafte Code-Validierung reichen bereits aus, und schon können Fremde in Ihrem Namen handeln.
Für CSRF-Angriffe hingegen wird ein angemeldeter Nutzer gezielt dazu verleitet, unwissentlich Aktionen auszuführen – beispielsweise über einen manipulierten Link. Dadurch können Inhalte geändert, Passwörter geändert oder sogar Administratorrechte eingerichtet werden – ganz ohne Ihr Zutun.
Warum betrifft das Publii nicht?
Weil Publii dieses Angriffsszenario von vornherein nicht zulässt. Es gibt keine Sitzungen, keine Anmeldungen und keine Cookies. Alles geschieht lokal auf Ihrem Computer in der App. Die veröffentlichte Website kennt keine Nutzer – sie liefert lediglich Inhalte.
Es gibt daher keinen Anmeldestatus, der übernommen werden könnte – und keine Schnittstelle, die missbraucht werden könnte. Der Server speichert nichts, verarbeitet nichts, reagiert auf nichts.
Das Ergebnis:
Weder Session-Hijacking noch CSRF sind möglich – ganz einfach, weil die technischen Voraussetzungen dafür nicht gegeben sind. Das verringert nicht nur die Angriffsfläche, sondern auch den Wartungsaufwand. Sie müssen sich nicht mehr mit ablaufenden Sessions, Cookie-Laufzeiten oder CSRF-Tokens beschäftigen – all das entfällt vollständig. Das macht die Verwaltung der Website nicht nur sicherer, sondern auch deutlich schlanker. Kein Session-Management, keine Cookie-Richtlinien, keine Sicherheitsmechanismen – einfach keine Angriffsfläche.
5. Keine Datenverarbeitung = von Natur aus datenschutzfreundlich
Datenschutz ist für Website-Betreiber schon seit Langem Pflicht – zumindest seit Inkrafttreten der DSGVO. Doch genau hier lauern viele Fallstricke: Braucht man ein Cookie-Banner? Was passiert mit IP-Adressen? Wie geht man mit personenbezogenen Daten um? Wer haftet, wenn etwas schiefgeht?
Mit Publii lautet die Antwort in vielen Fällen: Diese Probleme treten gar nicht erst auf.
Denn Publii erfasst standardmäßig keinerlei personenbezogene Daten. Es gibt keine Formulare, kein Anmeldesystem, keine Cookies, keine Datenbank – und kein personalisiertes Tracking oder Nutzerprofilierung. Die generierte Website funktioniert vollkommen passiv: Sie liefert Inhalte, verarbeitet jedoch keinerlei Informationen über Ihre Besucher.
Analysefunktionen wie die mittels Matomo – sofern genutzt – sind standardmäßig ebenfalls datenschutzkonform konfiguriert, anonymisiert und werden lokal gehostet. Es werden keine IP-Adressen gespeichert und keine Nutzerprofile angelegt. Das bedeutet: Selbst wenn die Webanalyse aktiviert ist, sind Sie datenschutzrechtlich absolut auf der sicheren Seite.
Lokale Bereitstellung aller Assets: Alle offiziellen Publii-Themes – ob kostenlos oder Premium – verwenden keine externen Ressourcen wie Google Fonts oder CDN-Skripte. Stattdessen werden alle Schriftarten, Skripte, Stylesheets und Symbole lokal auf dem Server gespeichert. Das bedeutet: keine unnötige Datenübertragung an Drittanbieter und maximale DSGVO-Konformität ab Werk.
Integriertes Cookie-Banner: Falls Sie dennoch Plugins von Drittanbietern wie Google Analytics oder Disqus integrieren möchten, verfügt Publii über ein vollständig integriertes Cookie-Banner. Dieses blockiert die entsprechenden Skripte, bis die Nutzer ihre Einwilligung erteilen – ganz im Sinne von „Privacy by Default“. Es stehen zwei Varianten zur Verfügung: eine einfache Infoleiste oder eine erweiterte Konfiguration mit Cookie-Gruppen (z. B. „Funktionalität“, „Analytik“ oder „Marketing“). Dies ermöglicht eine fein abgestufte Steuerung darüber, welche Tools welche Funktionen ausführen dürfen.
⚠️ Wichtig: Da Publii statisch arbeitet und keine Serververarbeitung nutzt, erfolgt keine automatische Protokollierung der Einwilligungen. Wenn Sie einen rechtssicheren Nachweis über die erteilte Einwilligung erbringen möchten, sollten Sie dies manuell dokumentieren oder eine externe Einwilligungslösung einbinden – je nach der Rechtslage in Ihrem Land.
Komfort ohne Programmierung: Alle Datenschutzfunktionen lassen sich über die Benutzeroberfläche aktivieren und konfigurieren – ganz ohne Eingriffe in den Code. Außerdem ist es möglich, Plugins per Mausklick Cookie-Gruppen zuzuordnen. Wenn Sie eigene Skripte verwenden, können Sie Platzhalter wie {{ gdprScriptBlocker "analytics" }} nutzen, um diese gezielt in Gruppen zu integrieren – einfach und effektiv.
Transparenz durch eine eigene Datenschutzerklärung: Auch wenn Publii selbst keine personenbezogenen Daten erhebt, ist es ratsam, eine Datenschutzerklärung zu veröffentlichen – beispielsweise, um zu erläutern, warum keine Daten erhoben werden oder wie integrierte Drittanbieter damit umgehen. Sie können diese als versteckten Beitrag erstellen und über das Menü verlinken.
Ausnahme: Offizielle Publii-Website
Wichtig: Alle oben genannten Aussagen beziehen sich auf Ihre ganz eigene, mit Publii erstellte Website. Die offizielle Publii-Website (getpublii.com), über die Sie beispielsweise Themes oder Plugins erwerben können, verarbeitet personenbezogene Daten zur Auftragsabwicklung, zum Versand von Newslettern oder zu Supportzwecken – genau wie jede andere E-Commerce-Plattform auch. Diese Verarbeitung betrifft Sie als Kunden, hat jedoch keine Auswirkungen auf den Datenschutz der Besucher Ihrer eigenen Website.
Während andere Systeme erst durch Plugins und Konfigurationen datenschutzkonform gemacht werden müssen, ist dies bei Publii von Haus aus der Fall. Sie starten auf einer zu 100 % datenschutzkonformen Basis – und haben alle Tools zur Hand, falls Sie mehr benötigen.
Ein echter Vorteil für alle, die die DSGVO nicht als Hindernis, sondern als Chance zur Neugestaltung betrachten.
6. Klare Trennung von Backend und Frontend
Bei vielen CMS ist das Backend – also die Verwaltungsoberfläche – direkt mit dem öffentlichen Bereich der Website verbunden. Ein Anmeldebereich befindet sich oft unter /wp-admin oder /administrator, ist öffentlich zugänglich und rund um die Uhr online. Dies ist ein willkommenes Einfallstor für Angreifer: Ist das Backend zugänglich, reichen oft schon eine Sicherheitslücke oder ein erratenes Passwort aus, um die gesamte Website zu kompromittieren.
Publii verfolgt hier einen völlig anderen Ansatz.
Die gesamte Website wird lokal über die Publii-App verwaltet – offline, auf Ihrem eigenen Computer. Sie bearbeiten Inhalte, Designs und Einstellungen in aller Ruhe auf Ihrem eigenen Gerät, ohne dass ein Server davon „etwas mitbekommt“. Erst wenn alles fertig ist, veröffentlichen Sie die Seite als statische HTML-Dateien und laden diese hoch.
Das Frontend ist somit vollständig vom Backend entkoppelt. Auf dem Server wird nur die fertige, nicht mehr veränderbare Version Ihrer Website gespeichert – ohne Zugriff auf die Verwaltungslogik, ohne Login, ohne API, ohne anfällige Hintergrundprozesse.
Warum ist dies so sicher?
Angreifer werden schlichtweg nichts finden, was sie manipulieren könnten. Selbst wenn jemand Zugriff auf Ihren Webspace hätte, würde er nur die veröffentlichten Dateien sehen – kein Admin-Zugriff, keine sensiblen Konfigurationen. Und selbst im schlimmsten Fall können Sie die Website jederzeit erneut hochladen.
Ein weiterer Vorteil: Angriffe über Cross-Site-Scripting (XSS), die oft über das Backend eingeschleust werden, sind hier ebenfalls ausgeschlossen. Es gibt schlichtweg keinen Admin-Bereich mit Eingabefeldern, die manipuliert werden könnten.
Das Ergebis:
Durch die Trennung von Backend und Frontend wird die Angriffsfläche drastisch reduziert. Sie behalten die volle Kontrolle über Ihr System, ohne es öffentlich angreifbar zu machen – ganz ohne zusätzliche Sicherheits-Plugins oder Maßnahmen.
Mehr Autonomie, weniger Risiko. Genau so sollte modernes Web-Publishing aussehen.
7. Offizieller Marketplace – mit Schwerpunkt auf Sicherheit
Plugins und Themes sind für viele CMS ein zweischneidiges Schwert: Sie erweitern den Funktionsumfang – öffnen aber auch Angreifern Tür und Tor. Insbesondere bei Systemen wie WordPress sind viele Sicherheitslücken auf Erweiterungen von Drittanbietern zurückzuführen, die veraltet, schlecht programmiert oder nie aktualisiert wurden. Je mehr davon installiert werden, desto größer ist das Risiko.
Publii löst dieses Problem wesentlich eleganter.
Zwar gibt es auch einen offiziellen Marktplatz, dieser wird jedoch streng kuratiert. Die meisten Themes und Plugins stammen direkt vom Publii-Entwicklungsteam selbst. Das bedeutet: getesteter Code, regelmäßige Updates und übersichtliche Dokumentation statt unkontrolliertem Wachstum.
ℹ️ Anders als bei WordPress kann nicht jeder Entwickler eigene Erweiterungen veröffentlichen. Es gibt keine offene Möglichkeit, bösartigen Code einzuschleusen – was das Sicherheitsrisiko erheblich verringert.
Die zentrale Kontrolle und die strengen Qualitätsrichtlinien des Entwicklungsteams stellen sicher, dass Erweiterungen keine unerwünschten oder unsicheren Funktionen enthalten – ein wesentlicher Vorteil gegenüber offenen Marktplätzen mit unkontrolliertem Code von Drittanbietern.
Gleichzeitig bleiben Sie flexibel: Sie können selbst entscheiden, ob Sie Disqus, Google Fonts, Analytics oder andere Dienste integrieren möchten. Zudem sind Sie damit nicht auf sich allein gestellt. Publii zeigt Ihnen transparent, welche externen Dienste integriert sind und wie Sie diese unter Einhaltung der Datenschutzbestimmungen integrieren können.
Wichtig zu wissen: Sobald Sie zusätzliche Plugins installieren oder externe Dienste nutzen, verlassen Sie das vollständig statische Sicherheitsmodell. Das ist völlig legitim – solange Sie sich bewusst sind, was Sie hinzufügen. Publii stellt Ihnen die Werkzeuge zur Verfügung, Sie legen die Regeln fest.
Maximale Kontrolle bei minimalem Risiko – statt einer Vielzahl von Plugins erhalten Sie Erweiterungen mit Sicherheitsfiltern.
8. Sicherheitsvergleich: Publii vs. klassisches CMS (z. B. WordPress)
Der Unterschied zeigt sich besonders deutlich bei der Wartung und Pflege: Während klassische CMS regelmäßige Updates, Patches und Plugin-Prüfungen erfordern, kommt Publii dank seiner statischen Architektur völlig ohne laufende Wartung aus. Abschließend lohnt es sich, einen direkten Blick auf die wichtigsten Unterschiede zu werfen – insbesondere im Hinblick auf die Sicherheitsarchitektur:
- Keine Datenbank: Inhalte sind lokal als HTML-Dateien verfügbar – SQL-Injections sind daher technisch unmöglich
- Kein serverseitiger Code: Kein PHP, keine Skriptverarbeitung – kein Risiko einer Remote-Code-Ausführung
- Keine öffentliche Anmeldung: Die Verwaltung erfolgt lokal – Brute-Force-Angriffe auf Anmeldeseiten sind unmöglich
- Keine Sitzungen oder Cookies: Kein Session-Hijacking, kein CSRF, keine Verwaltung von Anmeldestatus
- Keine Tracker und Cookies: Standardmäßig DSGVO-konform, keine versteckten Datenübertragungen
- Keine offenen APIs: Kein XML-RPC, keine REST-Endpunkte – somit keine Angriffsfläche über Schnittstellen
- Keine Formulare: Standardmäßig keine Kontakt- oder Kommentarformulare – somit kein Spambot-Risiko
- Admin-Bereich nur lokal: Keine angreifbare Admin-URL im Netzwerk. Alles läuft offline ab
- Keine Updates erforderlich: Die veröffentlichte Website benötigt keine Sicherheitsupdates – sie bleibt jederzeit genauso sicher wie zum Zeitpunkt der Veröffentlichung
- Maximale Kontrolle: Nur Sie entscheiden, was auf den Server gelangt – ohne Automatismen im Hintergrund
Was bei klassischen CMS zu beachten ist:
- MySQL-Datenbanken können über unsichere Eingaben (SQL-Injection) angegriffen werden.
- Öffentliche Anmeldeseiten sind ein beliebtes Ziel für Brute-Force-Tools.
- Serverseitiger Code birgt Risiken für RCE und andere Exploits.
- Plugins und Themes können unbemerkt Schwachstellen einbringen.
- Regelmäßige Wartung ist unerlässlich – andernfalls entstehen Sicherheitslücken
- Viele CMSs führen standardmäßig Tracking durch – was zusätzliche DSGVO-Maßnahmen erforderlich macht
- Formulare sind oft standardmäßig aktiv – und damit auch das Risiko durch Spambots
- Admin-Bereiche sind rund um die Uhr online zugänglich – oft nur durch schwache Passwörter geschützt
9. Freie Wahl des Hosting-Anbieters inklusive datenschutzfreundlicher Anbieter
Ein weiterer Vorteil von Publii: Sie können Ihren Hosting-Anbieter völlig frei wählen. Während viele CMS an bestimmte Serveranforderungen gebunden sind (z. B. PHP-Version, Datenbank, Speicherlimit), benötigt Publii nur eines: einen Ort, an dem statische HTML-Dateien bereitgestellt werden. Mehr nicht.
Das bedeutet, dass Sie Ihre Website problemlos bei klassischen Webhosts wie Manitu, netcup oder IONOS betreiben können – oder bei spezialisierten Anbietern, die sich auf Datenschutz und Nachhaltigkeit konzentrieren.
Besonders spannend für datenschutzbewusste Projekte:
Da Publii selbst keine personenbezogenen Daten verarbeitet, können Sie Hoster auswählen, die:
- ihre Server in der EU betreiben – idealerweise in Deutschland, falls Sie dort wohnen
- ihre eigene Infrastruktur nutzen, ohne Daten in Drittländer zu übertragen
- DSGVO-konforme Verträge für die Auftragsverarbeitung anbieten
und transparent darüber informieren, wie sie mit Nutzerdaten umgehen
Dadurch bleibt Ihre Website nicht nur statisch, schnell und wartungsfrei – es wird auch sichergestellt, dass das Hosting auf einer rechtlich einwandfreien und datenschutzkonformen Grundlage erfolgt.
Tipp: Wenn Sie auf Nummer sicher gehen möchten, achten Sie gezielt auf Angaben der Hosting-Anbieter wie „IT-Sicherheit made in Germany“ oder prüfen Sie, ob ein AV-Vertrag (gemäß Art. 28 DSGVO) problemlos abgeschlossen werden kann – idealerweise direkt online.
10. Fazit: Sicherheit ohne Kompromisse – und ohne Kopfzschmerzen
Viele Menschen denken beim Thema Websicherheit sofort an Firewalls, Sicherheits-Plug-ins oder komplexe Serverkonfigurationen. Publii verfolgt einen völlig anderen Ansatz – einen radikal einfachen. Anstatt ausnutzbare Lücken erst im Nachhinein zu schließen, beugt es Sicherheitsproblemen von Grund auf vor. Und so funktioniert es:
- Keine Datenbank
- Kein PHP
- Kein Login
- Keine Sitzungen
- Keine Trackingskripte
Das bedeutet: keine klassischen Sicherheitslücken, kein Risiko durch veraltete Plugins, kein Stress mit der DSGVO oder Cookie-Bannern. Und vor allem: keine Sicherheitskonzepte, die man erst verstehen muss.
Publii schützt nicht durch technische Spielereien – sondern durch die konsequente Beseitigung potenzieller Angriffsflächen. Was nicht existiert, kann auch nicht angegriffen werden. Das macht das System besonders attraktiv für:
- Einsteiger, die Sicherheit ohne Fachwissen wünschen
- Teams, die keine Zeit für die laufende Wartung haben
- Projekte, bei denen Datenschutz und Zuverlässigkeit oberste Priorität haben
Zero-Day-Exploits? Eine echte Bedrohung in dynamischen Systemen – bei Publii jedoch nur eine Randnotiz. Denn ohne aktiven Code auf dem Server gibt es keine Angriffspunkte, die auf neue Sicherheitslücken reagieren müssten.
🎓 Ganz gleich, ob Sie ohne IT-Kenntnisse ein Blog-Projekt starten möchten, eine DSGVO-konforme Website für Ihren Verein benötigen oder in einem Unternehmensumfeld höchste Sicherheitsstandards erfüllen müssen – Publii bietet Ihnen die technische Grundlage, ohne Sie mit komplexen Sicherheitsfragen zu belasten.
Kurzum: Publii macht Schluss mit Sicherheitsproblemen.
Und genau das macht den Unterschied aus – ganz ohne Kompromisse.
🧩 Hinweis: Dieser Artikel von Gregor erschien zuerst auf seiner Seite secunis.de, die unglücklicherweise offline ist. Hierbei handelt es sich um eine Rückübersetzung der englischen, von uns übersetzten Variante, die auf dem verlorenen deutschen Oiginal beruht.
s3n🧩net wünscht viel Vergnügen mit Publii




Comments